※このコンテンツは生成AIによって作成されています。
Webサイトや社内ツールのセキュリティを見直す際、WAFの導入やサーバーの脆弱性対策に注力しがちです。しかし現場で最も見落とされやすいのが、「誰が、どこまで操作できるか」というアカウントと権限の管理です。
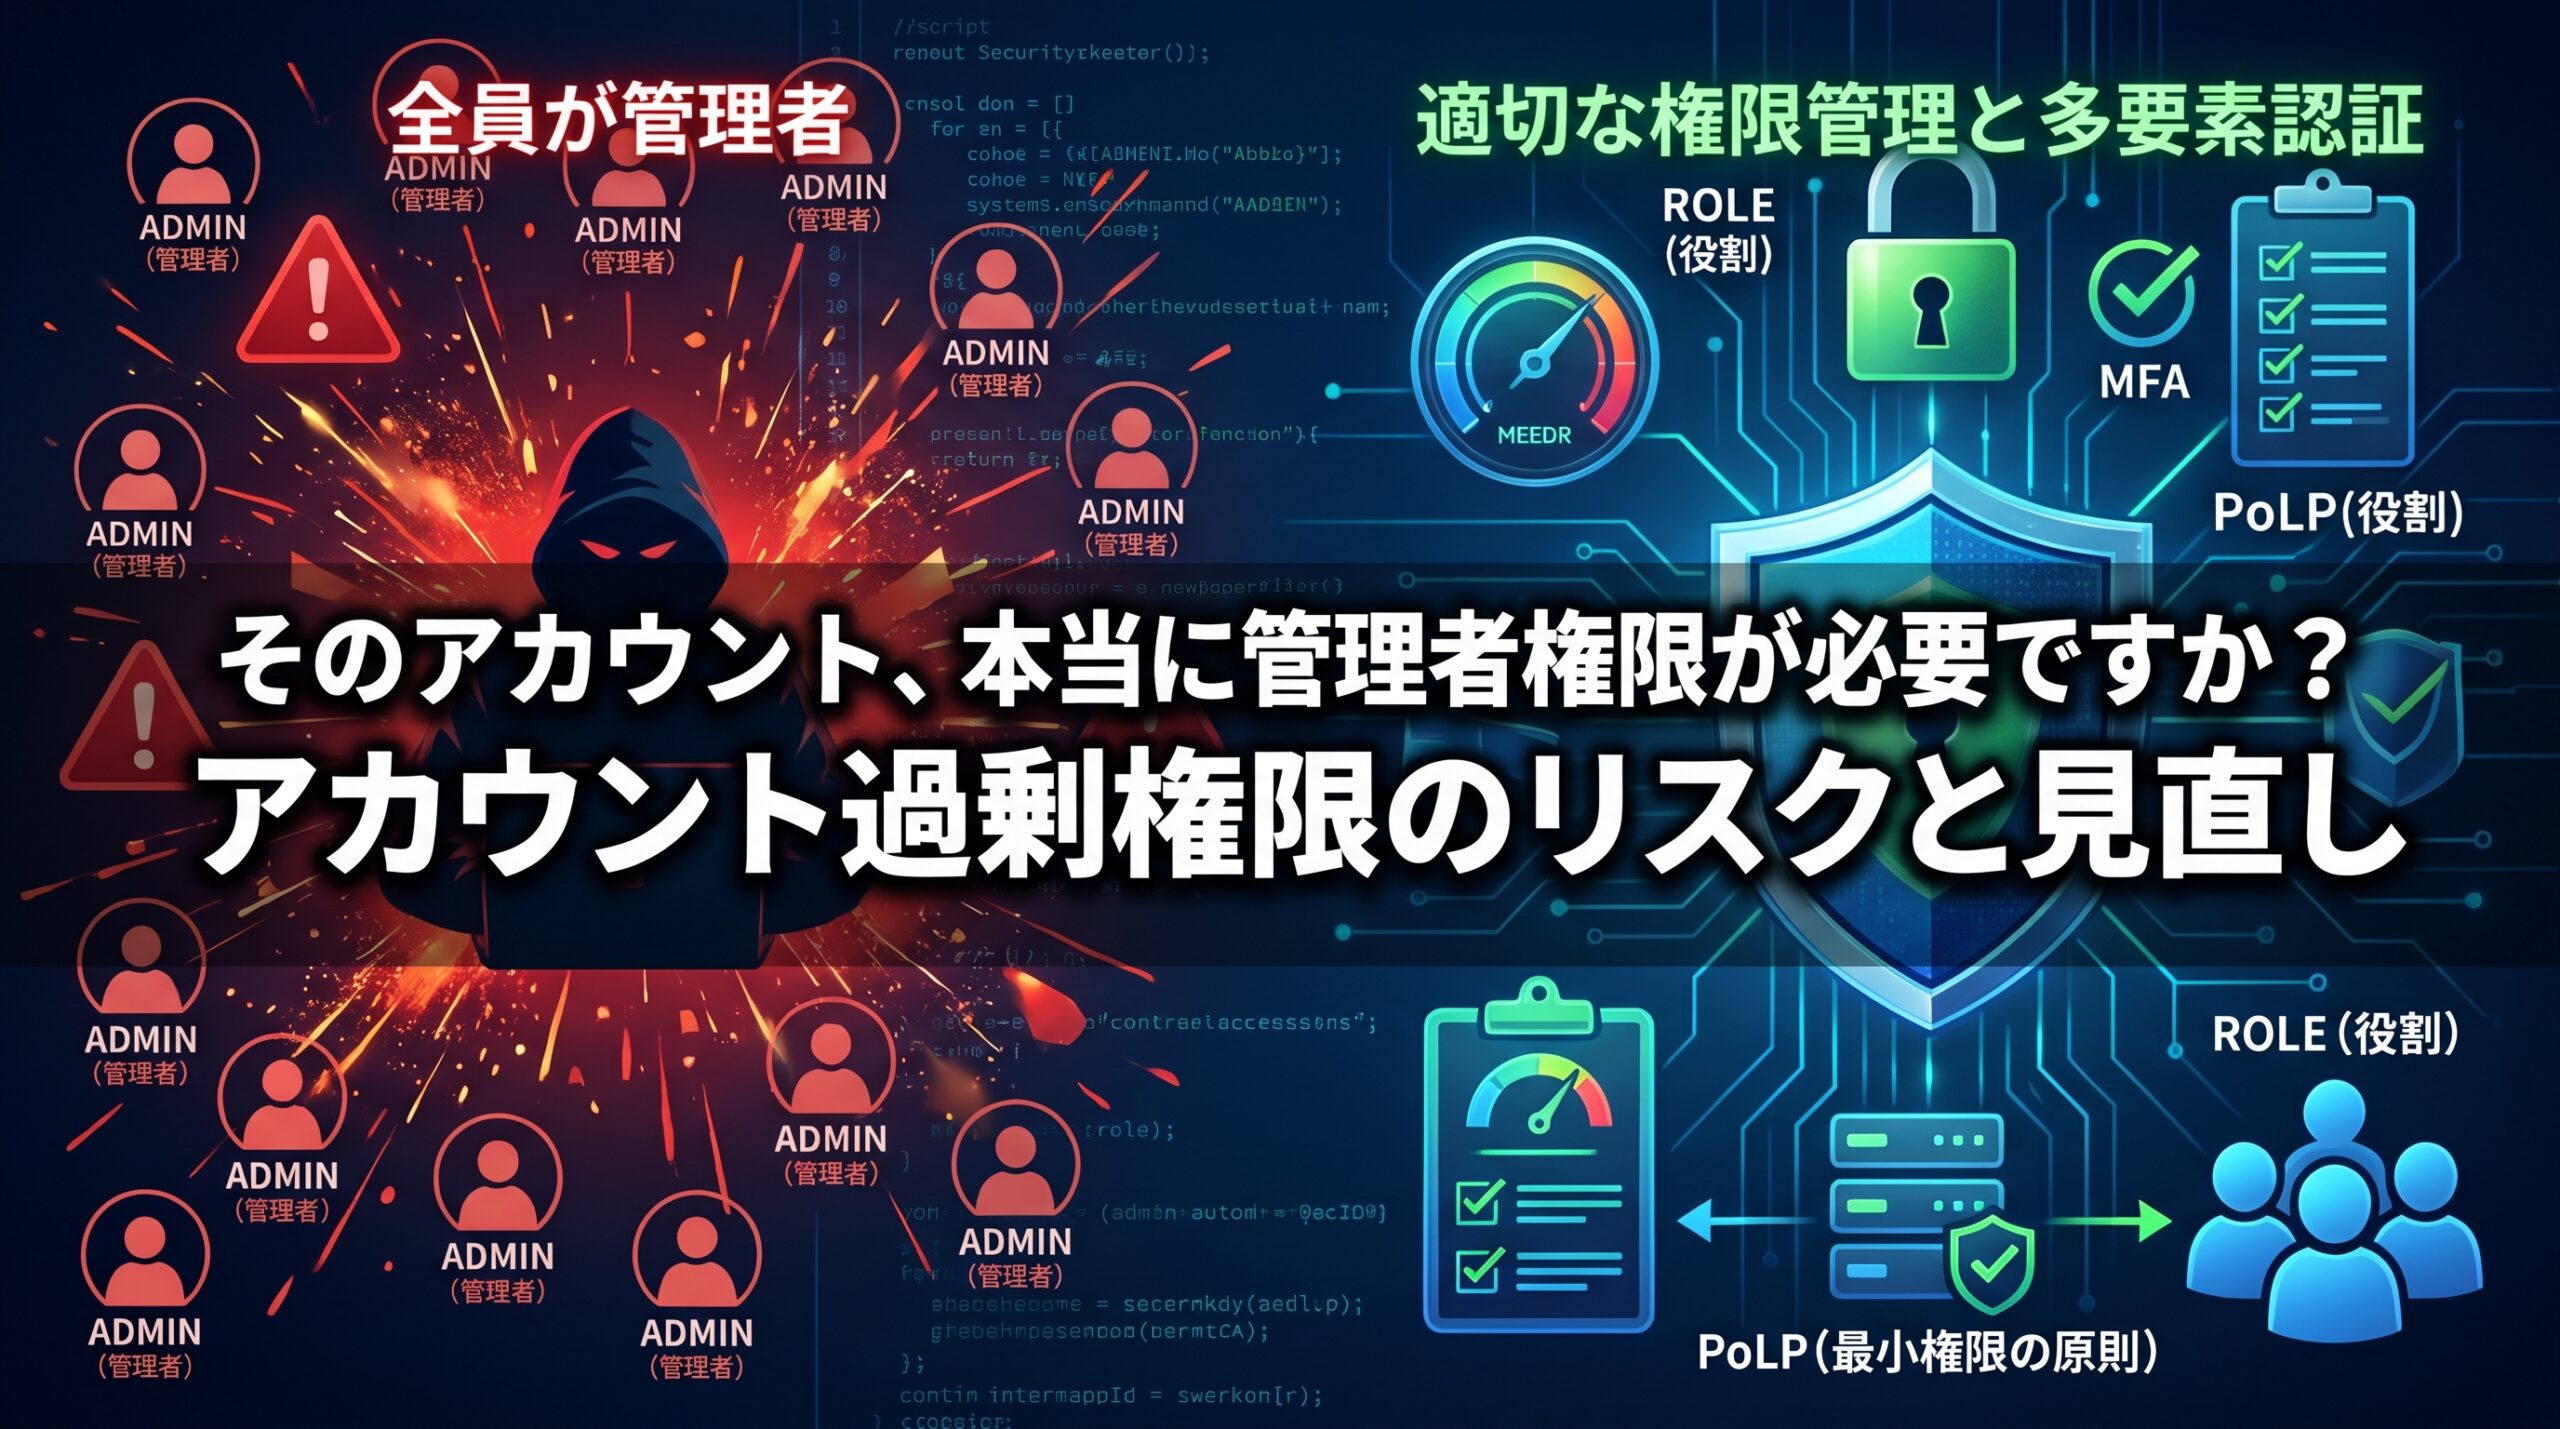
「とりあえず全員管理者にしておく」「退職者のアカウントがそのまま残っている」といった運用は、侵入時の被害を一気に広げる大きな要因になります。
本記事では、過剰な権限付与がもたらす危険性と、安全に運用を続けるための要点を簡潔に解説します。
1. アカウントが増える=攻撃の入り口が増える
アカウント数が増加するほど、管理すべき認証情報の漏えいリスクや監視の死角も増加します。
- パスワード漏えい・乗っ取り: MFA(多要素認証)が未設定の場合、正規アカウントから容易に侵入を許します。
- 休眠アカウントの放置: 退職者や外部委託先のアカウントが残っていると、不正アクセスの裏口になります。
- 権限範囲と被害規模: 奪われたアカウントが管理者権限を持っていた場合、サイトの改ざんやデータ削除など致命的な操作を許してしまいます。
入口をいくら固めても、内部で全権を振るえるアカウントが突破されれば防御は機能しません。
2. 「全員が管理者」運用の3大リスク
少人数チームで利便性を優先し、全員に管理者権限を配る運用には深刻な問題があります。
- 一撃で全損するリスク: 1つの端末やパスワードが侵害されただけで、システム全体を破壊・乗っ取りされます。
- 原因追及の破綻: 全員が同一の強権限を持っていると、誰が何を変更したのかログ監査や責任追及が困難になります。
- 誤操作によるサイト停止: 日常的な記事作成のつもりが、誤ってテーマや設定ファイルを変更してしまう人的事故を防げません。
3. 最小権限の原則(PoLP)とロール設計
権限設計の基本は、最小権限の原則(PoLP)です。業務に必要な最小限の操作のみを許可し、役職ではなく「実際の業務内容」を基準に割り当てます。
| ロール | 主な役割 | 付与する権限 |
| 寄稿者 | 記事の執筆 | 執筆・下書き保存のみ |
| 投稿者 | 記事の公開 | 自分が作成した記事の公開・編集 |
| 編集者 | 全体監修 | 他者記事の編集・公開承認、メディア管理 |
| 管理者 | システム管理 | ユーザー管理、プラグインや設定の変更 |
記事を書く担当者にシステム設定の変更権限は不要です。業務に応じたロールを切り分けることが安全運用の第一歩です。
4. 権限管理を定着させる3つの運用ルール
場当たり的な権限付与を防ぐため、組織として以下の3点をルール化します。
- 役割テンプレートの策定(RBAC): 「コンテンツ担当枠」「システム保守枠」「外部委託枠」といったテンプレートを固定し、個人ごとの例外付与を避けます。
- ライフサイクルの管理: 入社時の付与から、異動時の権限見直し、退職・契約終了時の即時削除まで、人事イベントと連動させます。
- 一時権限の期限設定(Just-in-Time): メンテナンスなどで一時的に強い権限が必要な場合は、事前申請と作業後の解除を徹底します。
5. 今すぐできる実践チェックリスト
- 全アカウントの利用者を把握できているか
- 退職者・契約終了者のアカウントは削除・無効化されているか
- 管理者権限を持つ理由を全員分説明できるか
- 管理者アカウントにMFA(多要素認証)を設定しているか
- 操作ログが取得できているか
まとめ:管理画面を開いて「管理者数」の確認から
外部からの攻撃を防ぐだけでなく、万が一の侵入や誤操作による事故を最小限にとどめるのが適切な権限管理です。
まずは管理画面のユーザー一覧を開き、「管理者権限を持つアカウントが何人いるか」を確認してみてください。不要な権限を整理するだけでも、Webサイトの安全性は格段に高まります。