※このコンテンツは生成AIによって作成されています。
昨今、PHPの基盤に関わる深刻な脆弱性や、さまざまなフレームワーク・CMSにおけるセキュリティリスクが日々話題になっています。特に近年注目すべきは、「生成AIの普及によって脆弱性の発見から悪用までのスピードが爆発的に加速している」という点です。
「うちは中小企業だから狙われないだろう」「アクセス数が少ないから大丈夫」という考え方は、現代のサイバー脅威の前では通用しなくなっています。
本記事では、急速に高まるWebサイトのセキュリティリスクを踏まえ、そもそも私たちが運営しているWebサイトに本当にCMSの公開が必要なのか、現代に即した安全なWebアーキテクチャのあり方を再考します。
1. 生成AIが加速させる「脆弱性の兵器化」と無差別攻撃の脅威
以前であれば、脆弱性(CVE)が公開されてから攻撃ツール(エクスプロイトコード)が開発され、実際の攻撃が横行するまでには一定のタイムラグがありました。
しかし、生成AIの登場によってその前提は完全に崩れ去りました。
知識がなくても「攻撃コード」が手に入る時代
生成AIに脆弱性の詳細や技術ドキュメントを読み込ませることで、専門的な攻撃技術を持たない人間でも、短時間で実用的な攻撃スクリプトを作成・最適化できるようになっています。
さらに、ボットと組み合わせることで以下のようなプロセスが全自動化されています。
- 新手の脆弱性情報が公開される
- 生成AIを活用して攻撃スクリプトを即座に生成する
- インターネット全体をスキャンし、該当するCMSや言語(PHP等)を使っているサーバーをリストアップする
- 無差別かつ大量に攻撃を仕掛ける
もはや攻撃者は特定の企業を標的にしているわけではありません。「修正パッチを当てていない隙のあるサーバー」をロボットが機械的に見つけ出し、侵害しているのです。
2. 脆弱性のリスクに晒されやすい「2つのWebサイト」
インターネット上に存在するWebサイトのうち、動的な脆弱性攻撃の標的になりやすいサイトは大きく分けて次の2種類です。
| サイト種別 | 主な用途・例 | 特徴 |
| ① CMSで管理・更新するサイト | WordPressなどのブログ、オウンドメディア、コーポレートサイト、ニュースサイト | 管理者が記事を更新・投稿するために動的な仕組み(PHP・DB等)を利用 |
| ② パーソナライズ・会員制サイト | ECサイト、ファンクラブサイト、ユーザーマイページ、Webアプリケーション | ログインユーザーごとに表示内容を変えたり、決済・個人情報を扱う |
後者の「会員制サイトやECサイト」の場合、ユーザー認証やデータベース(DB)への接続、動的なデータ処理がビジネス要件上どうしても必須となります。そのため、強固なWAFの導入や徹底したフレームワーク保守、セッション管理など、厳格なセキュリティ対策を講じて運用する意義があります。
しかし、立ち止まって考えたいのは「前者のCMSサイト」です。
3. 読者にとって本当に必要な機能とは?
私たちが情報発信のために構築しているコーポレートサイトやメディアサイトを、読者の視点から冷静に見直してみましょう。
- 読者が求めていること:
- 正確なテキストや画像が素早く表示されること
- リンクが正常に動作し、快適にページを閲覧できること
- つまり、「軽量で安全なHTMLコンテンツがブラウザに届くこと」だけです。
一方で、
- データベースへのリアルタイム接続
- ログイン認証画面
- プラグインの実行環境
- 管理画面のUI
といった動的な機能は、すべて「サイト管理者・運営者のためだけに存在している機能」です。
一般の閲覧者にとっては一切不要な管理画面やログインエンドポイント、PHPの実行環境を、なぜインターネット全体の誰もがアクセスできる場所に常時公開しておかなければならないのでしょうか?
4. 管理機能をネット全域に公開しない選択肢
管理者の利便性とセキュリティを両立させるために、現代のWeb制作・運用では「動的CMSをそのまま公開する」以外の賢い選択肢が広がっています。
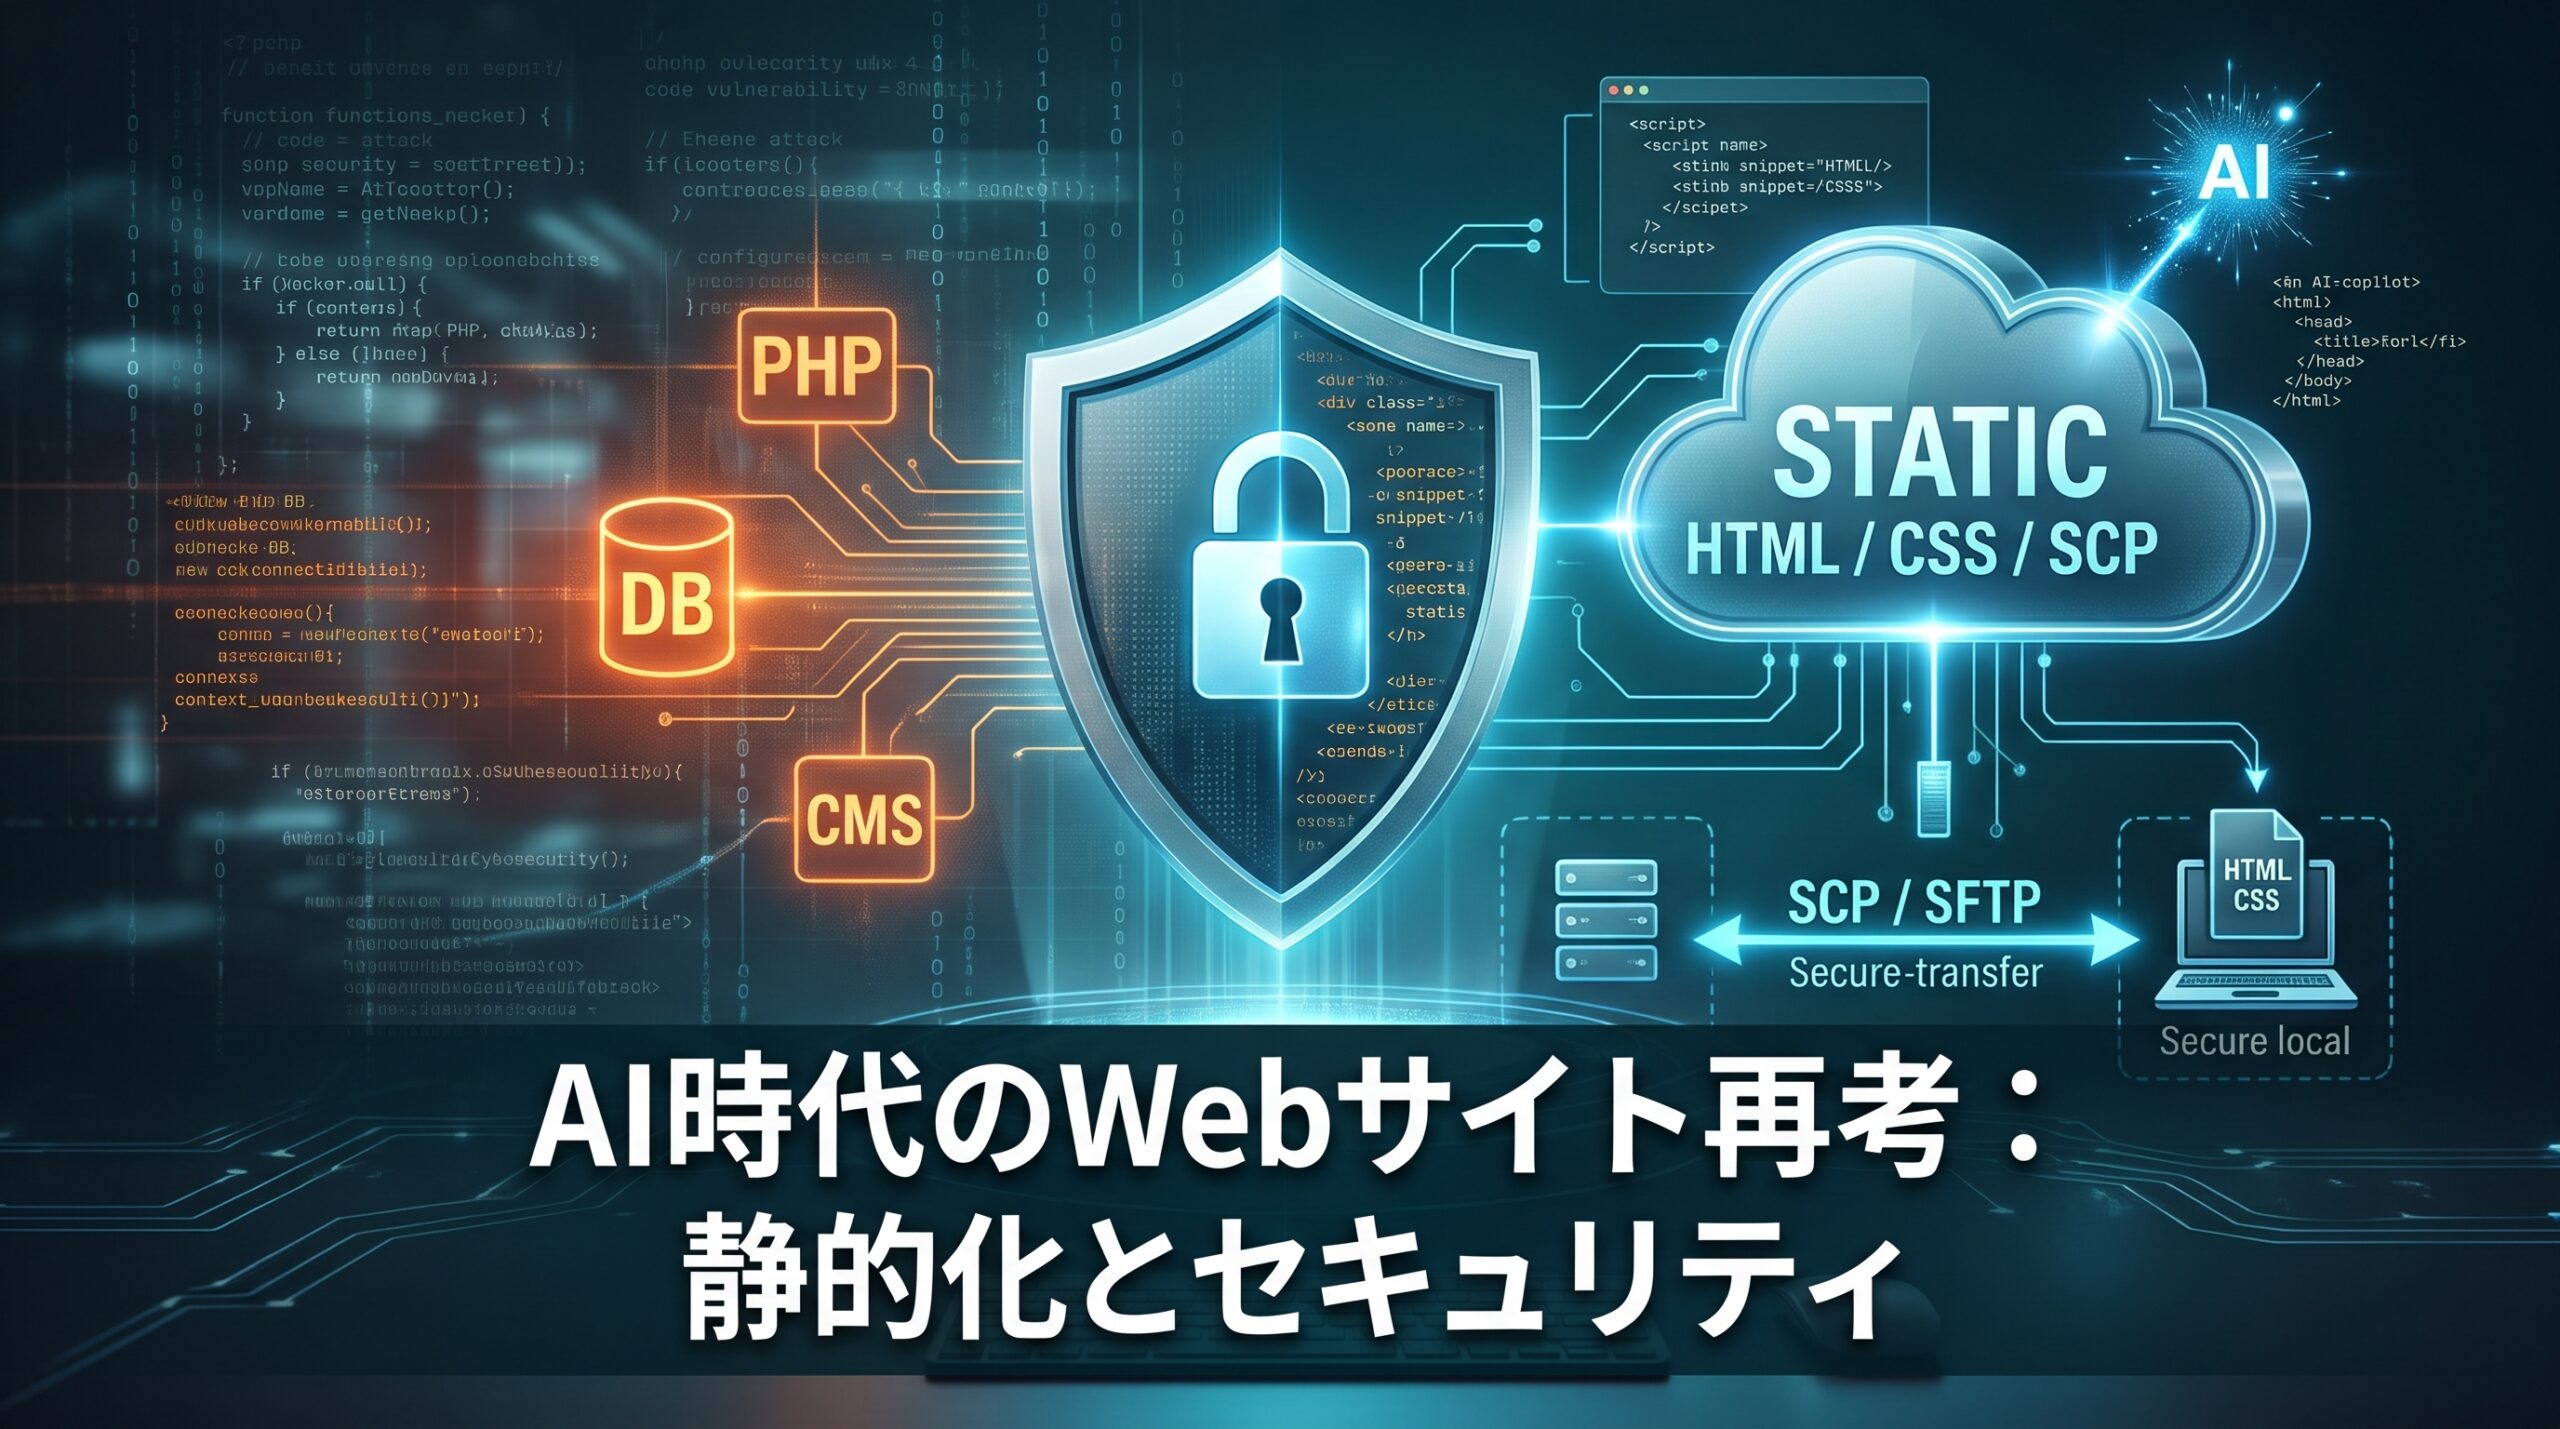
① 【古典的かつ最強】AIにHTML/CSSを書かせ、SCPで転送する運用
かつてWeb制作の黎明期に行われていた「ローカルで静的ファイルを作成し、サーバーにアップロードする」というアプローチが、生成AIの進化によって今まさに最も手軽で安全な最適解の一つとして見直されています。
HTMLやCSS、レスポンシブなデザインコードの生成・修正は、まさに生成AIが最も得意とする領域です。「この構成でLP用のHTMLを作って」「このセクションの文言とデザインを変更して」と日本語で指示するだけで、専門的なコーディング知識がなくても綺麗な静的ファイルを瞬時に作成・修正できます。
- 運用のイメージ:
- 手元のローカル環境で、AIを活用しながらHTML/CSS/画像を生成・編集する。
- 完成した静的ファイル群を、SCPやSFTP、rsyncなどのセキュアなプロトコルでWebサーバーへ転送する。
- メリット:
- 圧倒的な安全性: 公開サーバーにはWebサーバーソフトウェア(NginxやApacheなど)が静的ファイルを配信する機能しか動いておらず、データベースもPHPの実行環境も存在しません。SQLインジェクションやCMS特有の脆弱性が入り込む余地が文字通りゼロになります。
- 超低コスト・超高速: 動的処理を行わないためサーバー負荷が極小で、安価なVPSやシンプルな静的ホスティングでも抜群の表示速度を誇ります。
更新頻度が月数回程度のコーポレートサイトやLPであれば、複雑なシステムを導入せずとも「生成AI+SCP転送」だけで十分かつ強固な運用が成り立ちます。
② 静的サイトジェネレーター(SSG)とJamstack
ブログやある程度のページ数があるサイトなら、Markdownなどで記事を書き、ビルド時にすべてのHTMLを生成してCDNから配信する構成が便利です。ビルド後の成果物は単なる静的ファイルのため、サーバーサイドの実行時脆弱性を原理的に排除できます。
③ 「Headless WordPress」という選択肢:使い慣れた入稿体験をそのままに
「ヘッドレスCMSに関心はあるが、ライターや運用チームがWordPressの操作感に慣れ切っている」「一から別サービスへ移行するコストが高い」というケースも多いでしょう。
その場合の有力な解決策が、WordPressを「ヘッドレスCMS(APIサーバー)」として利用するアーキテクチャです。
- 運用の仕組み:
- 執筆者は従来どおりWordPressの使い慣れた管理画面で入稿・編集を行う。
- WordPress標準の「WP REST API」や「WPGraphQL」経由でコンテンツデータを取得する。
- 公開側(フロントエンド)はAstroやNext.jsなどのフレームワークを用いて静的HTMLを生成し、Cloudflare PagesやAWS S3/CloudFront等へ配信する。
- セキュリティ上のメリット:
- WordPress本体とデータベースが動くサーバーは、社内VPN内やIPアドレス制限によって外部ネットワークから完全に遮断できる。
- 一般の閲覧者がアクセスする公開サーバー側にはPHPもデータベースも存在しないため、WordPress特有のプラグイン脆弱性やログイン画面への総当たり攻撃(ブルートフォースアタック)を無害化できる。
これなら、運用側の学習コストや移行のハードルを抑えつつ、堅牢なセキュリティ環境を構築することが可能です。
④ ヘッドレスCMS(クラウドサービス)の活用
執筆者は使い慣れたクラウドベースのヘッドレスCMS(microCMSやContentfulなど)で記事を入稿し、公開時に静的HTMLを自動生成してWeb上に展開します。公開サーバー上には管理画面が存在しないため、攻撃者が侵入する足がかりを完全に排除できます。
⑤ CMS管理画面のネットワーク分離・静的エクスポート
API連携を組むほどではない小規模なサイトでも、「管理環境と公開環境を切り離す」手法が有効です。
- 管理用のWordPressは非公開環境(ローカル環境やアクセス制限されたサーバー)に置く。
- 静的HTML書き出しプラグイン(StaticPressやSimply Staticなど)やホスティングサービス(Shifterなど)を利用して、生成された静的ファイルのみを公開サーバーに同期する。
これだけで、インターネット上の攻撃ボットがいくら脆弱性をスキャンしても、そもそも攻撃対象となるエンドポイントが存在しない状態を作ることができます。
まとめ:これからのWebサイトは「必要最小限の公開」が最強の防衛策
生成AIの進化により、サイバー攻撃の参入障壁は下がり、攻撃スピードは劇的に上がりました。脆弱性パッチが提供されたら即座に適用するのは大前提ですが、運用者のリソースには限界があります。
だからこそ、最も確実なセキュリティ対策は「守るべき攻撃対象領域(アタックサーフェス)をそもそも公開しないこと」です。
- 閲覧者に届けるのは「静的なコンテンツ」で十分ではないか?
- 管理者しか使わないログイン画面を、全世界に晒し続ける必要があるか?
- WordPressの操作感を残したまま、フロントとバックエンドを切り離せないか?
セキュリティリスクが高まり続ける今こそ、自社サイトのアーキテクチャを見直し、安心・安全な情報発信の基盤を整えてみてはいかがでしょうか。